お客様環境と接続する
- 印刷する
お客様環境と接続する
- 印刷する
記事の要約
この要約は役に立ちましたか?
ご意見ありがとうございます
本トピックでは、iDoperation Cloudとお客様のネットワーク環境(オンプレミス環境およびクラウド環境)をセキュアに接続するための全体構成を説明します。
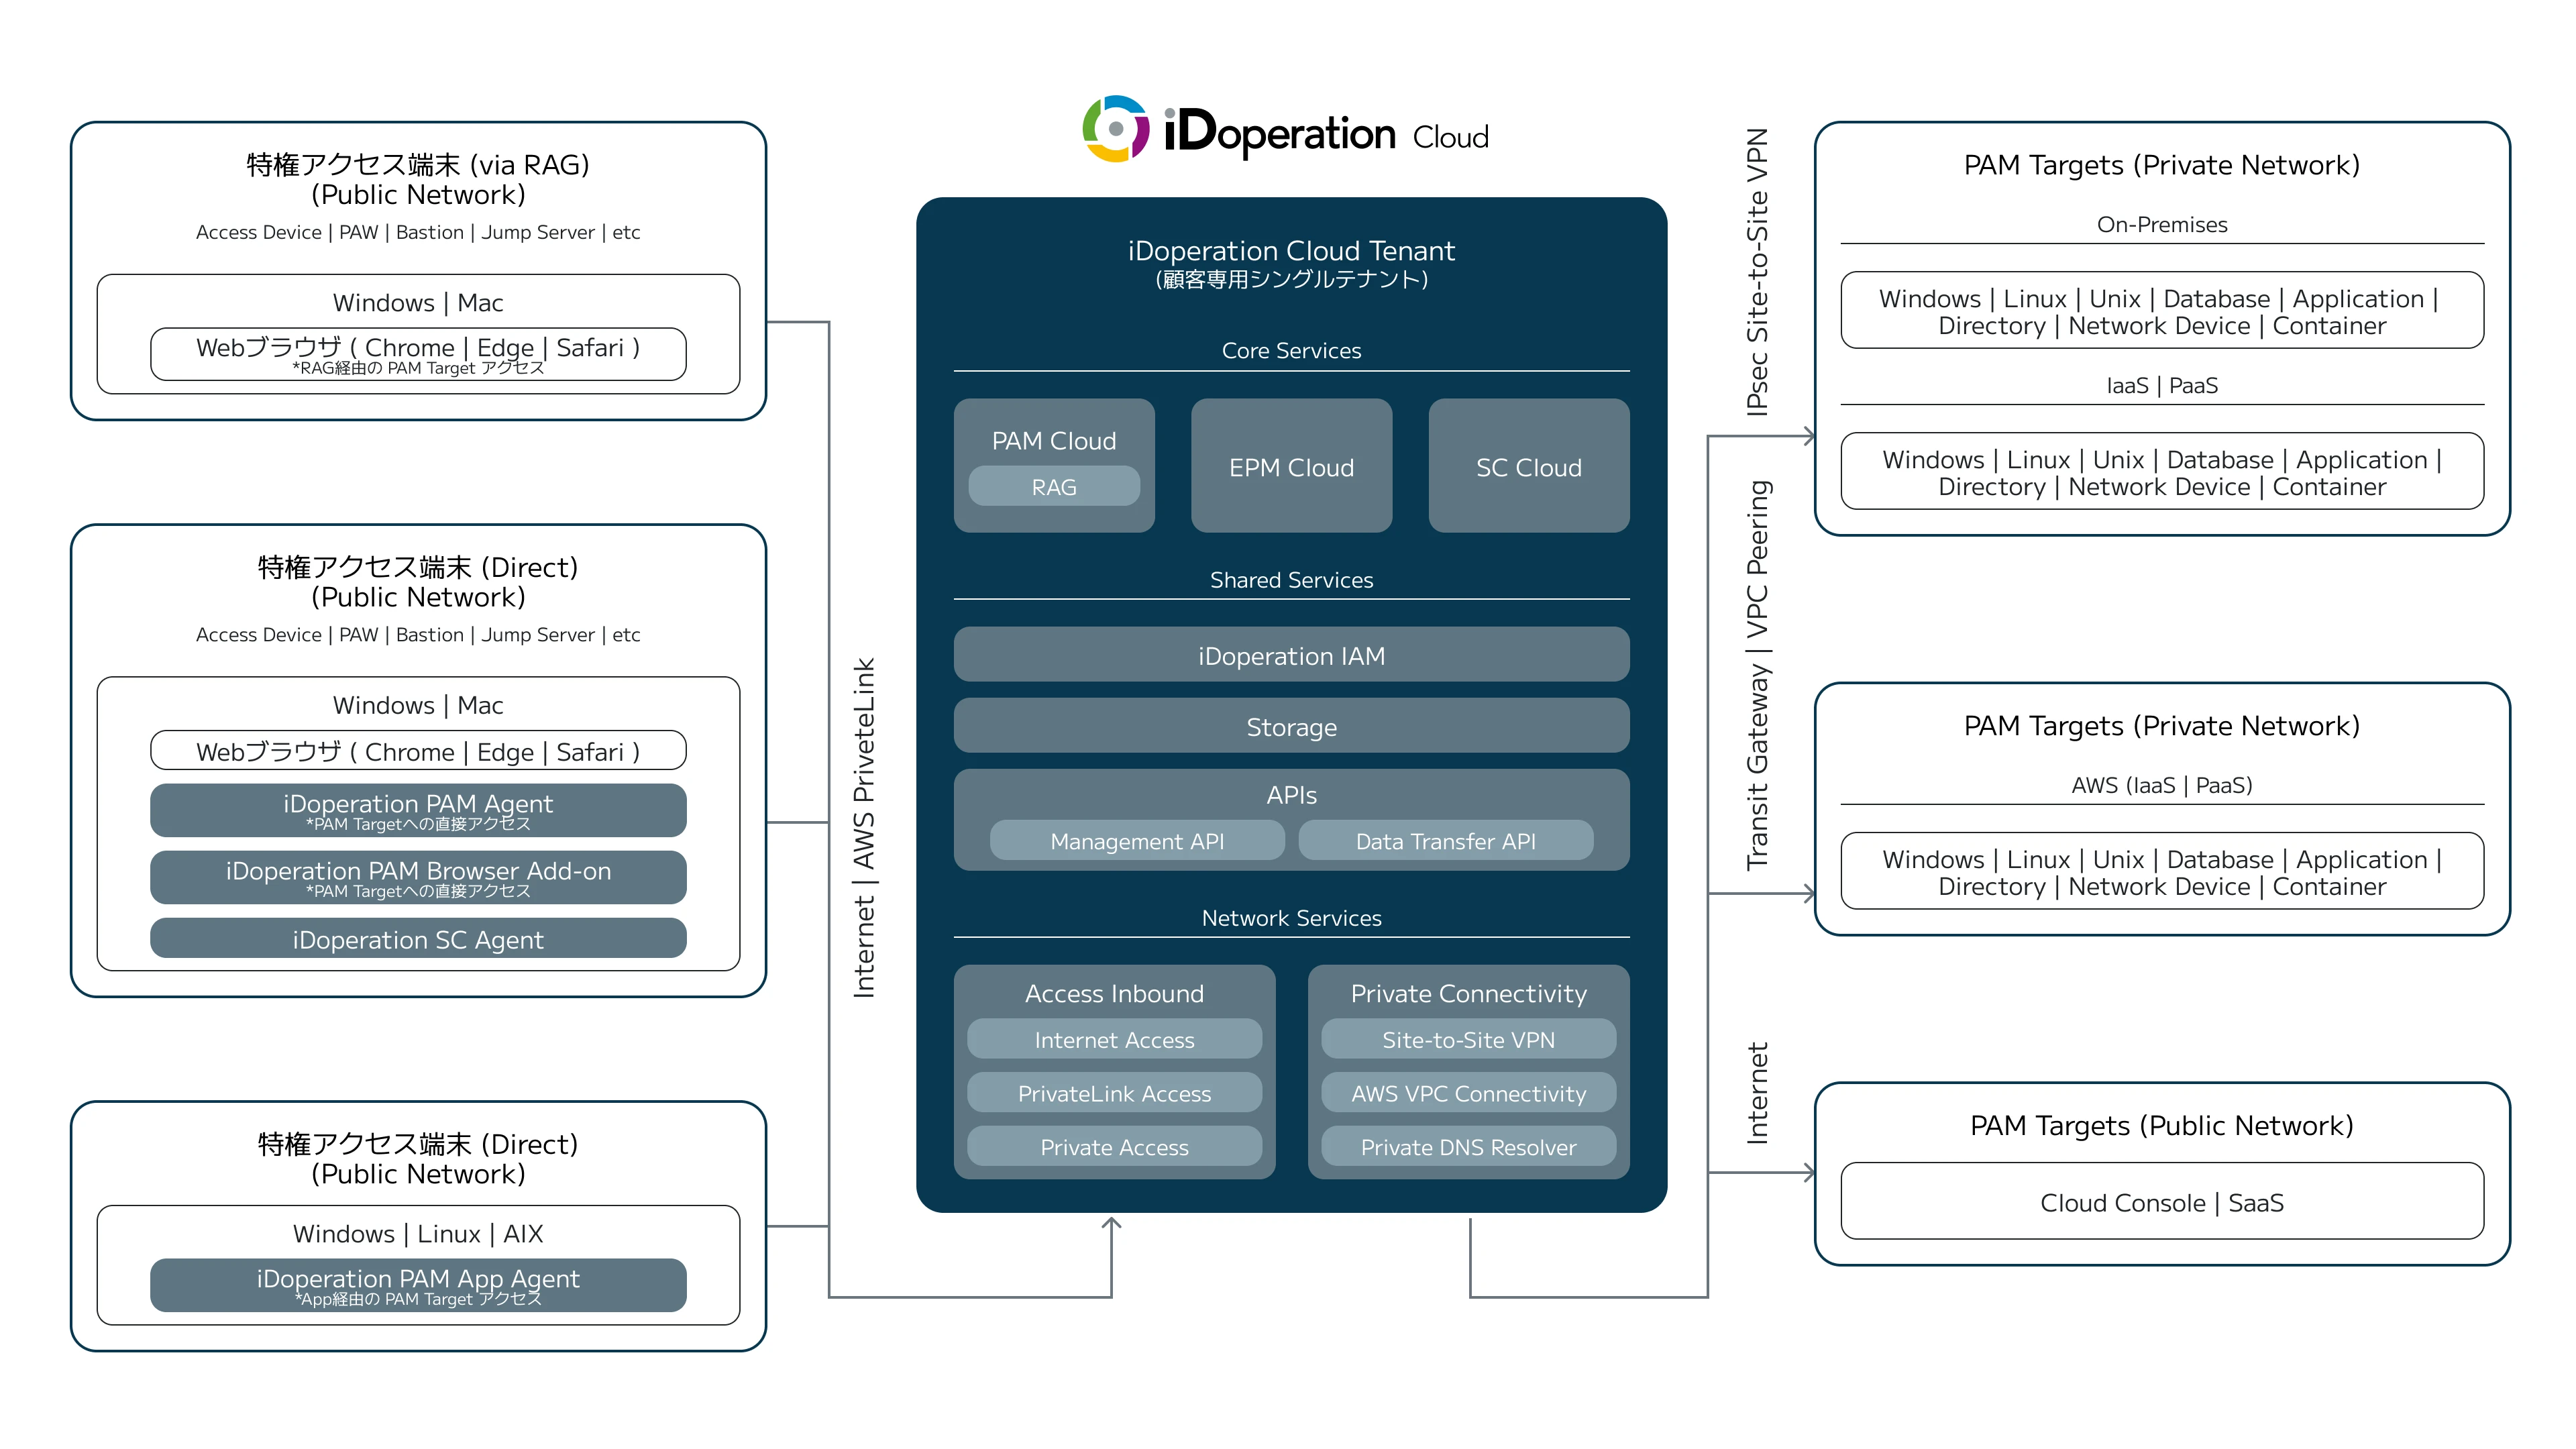
iDoperation Cloudでは、お客様のネットワーク構成やセキュリティポリシーに応じて複数の接続方式を提供しています。これらの接続は通信の用途に応じてPrivate ConnectivityとAccess Inboundの2種類に分類されます。
以降では、それぞれの通信経路の役割と、接続方式の概要を説明します。
テナント分離とネットワーク独立性について
iDoperation Cloudは、お客様ごとに専用環境を割り当てるシングルテナント方式で提供されます。
各テナント環境はネットワークレベルで論理的に完全分離されており、他テナントとネットワークやルーティングを共有することはありません。
VPN、VPC Peering、AWS Transit Gatewayなどで接続した場合も、接続対象は当該お客様専用環境に限定されます。
そのため、他テナントとの経路交差や通信混在は発生せず、既存のネットワーク設計ポリシーを維持したまま安全に接続できます。
この分離設計により、各お客様環境は他テナントの影響を受けない独立した接続環境として運用されます。
接続の目的
iDoperation Cloudとお客様環境を接続する目的は、以下の2つです。
高度なターゲット管理およびiDoperation RAGを用いた特権アクセスの実現
プライベートネットワーク上のPAM Targetsに対して、アカウント管理、パスワード自動変更、アクセス権限制御などの高度なターゲット管理および、iDoperation RAGを用いた特権アクセスを実現します。
特権アクセス端末からの安全なクラウドアクセスの実現
特権アクセス端末からiDoperation Cloudへのアクセスをプライベートネットワーク接続経由で行えるように構成することで、安全な通信環境を実現します。
通信区分
iDoperation Cloudとお客様環境との通信は、用途に応じて以下の2種類に分類されます。
Private Connectivity
iDoperation CloudからPAM Targetsへ行う管理通信を指します。主に、高度なターゲット管理およびiDoperation RAGを用いた特権アクセスの実現に使用されます。
Access Inbound
特権アクセス端末からiDoperation Cloudへアクセスする際に使用される通信を指します。
具体的には、ブラウザからのiDoperation Cloudポータルへのアクセス、iDoperation PAM Agent、iDoperation PAM App Agent、iDoperation PAM Browser Add-on、iDoperation SC Agent、iDoperation EPM Agentからのアクセスが該当します。
接続方式(Private Connectivity)
Private Connectivityは、iDoperation Cloudからプライベートネットワーク上のPAM Targetsへ接続するための通信です。
接続方式の選び方
PAM Targetsが存在するネットワーク構成に応じて接続方式が選択できます。
- オンプレミス環境、またはAzureなどのIaaS/PaaS環境(プライベートネットワークで構成されたクラウド環境)にターゲットが存在する場合は、Site-to-Site VPN接続を選択します。
- AWS VPC内のみにターゲットが存在する場合は、VPC Peering接続を選択します。
- ターゲットが存在するAWS環境においてTransit Gatewayを利用している場合は、AWS Transit Gateway経由の接続を選択可能です。また、Transit Gatewayを利用し、AWS環境とオンプレミス環境の両方にターゲットが存在するハイブリッド構成の場合は、こちらの接続方式を選択します。
接続方式について、以下に詳細を記載します。
Site-to-Site VPN接続
ご利用のオンプレミス環境や、AzureなどのIaaS/PaaS環境を含むプライベートネットワーク環境とiDoperation Cloudをセキュアに接続する場合に使用します。
暗号化された VPNトンネルを利用することで、インターネット経由であってもiDoperation Cloudがプライベートネットワーク上のPAM Targetsと安全に通信することが可能です。
主な利用ケース
- プライベートネットワーク上のPAM Targetsに対して、高度なターゲット管理を行う場合
- プライベートネットワーク上のPAM Targetsへ、iDoperation RAGを用いて特権アクセスを行う場合
詳細は、『IPsec Site-to-Site VPN接続』を確認してください。
AWS VPC Connectivity
以下の2種類があります。
VPC Peering接続
ご利用のAWS環境とiDoperation Cloudをセキュアに接続する場合に使用します。
AWS内部ネットワークを経由して接続するため、インターネットを通過させずにiDoperation CloudがPAM Targetsと安全に通信することが可能です。
主な利用ケース
- AWS VPC内のPAM Targetsに対して、高度なターゲット管理を行う場合
- AWS環境内のPAM Targetsへ、iDoperation RAGを用いて特権アクセスを行う場合
詳細は、『AWS環境との接続(VPCピアリング)』を確認してください。
AWS Transit Gateway接続
Transit Gatewayを利用しているAWS環境や、ハイブリッド環境(AWSとオンプレミスのネットワークを接続した環境)とiDoperation Cloudとの間でセキュアに接続する場合に使用します。
ご利用中のAWS Transit Gatewayを経由することにより、安全に制御されたネットワーク環境下で、AWS環境とオンプレミス環境の両方に対してiDoperation Cloudがセキュアに接続することができます。
主な利用ケース
- オンプレミスおよびAWS双方のPAM Targetsに対して、統一された高度なターゲット管理を行う場合
- オンプレミスおよびAWS双方のPAM Targetsへ、iDoperation RAGを用いて特権アクセスを行う場合
詳細は、『AWS環境との接続(AWS Transit Gateway)』を確認してください。
接続方式(Access Inbound)
Access Inboundは、特権アクセス端末からiDoperation Cloudへアクセスするための通信です。通常はインターネット経由で行われますが、以下を利用することで当該通信をプライベートネットワーク接続経由で実現することが可能です。
Private Access(Private Connectivity 経由で実現するAccess Inbound)
特権アクセス端末からiDoperation Cloudへの通信(Access Inbound)は通常インターネット経由で行われますが、Private Connectivityを構成している場合は、Private Accessを利用することで当該通信をPrivate Connectivity経由で実現できます。
これにより、特権アクセス端末とiDoperation Cloudとの通信をインターネットを経由せず、完全にプライベートネットワーク内で構成することが可能になります。
詳細は、『プライベートネットワークからのiDoperation Cloud利用』を確認してください。
PrivateLink Access
AWS環境内のEC2インスタンスなどの特権アクセス端末からiDoperation Cloudへの通信(Access Inbound)は通常インターネット経由で行われますが、AWS PrivateLinkを利用することで、当該通信をお客様のAWS VPC内に作成したインターフェースVPCエンドポイント経由で実現できます。
これにより、AWS環境とiDoperation Cloudとの通信はパブリックインターネットを経由せず、AWS PrivateLinkによるプライベートネットワーク接続として構成することが可能になります。
なお、PrivateLink AccessではiDoperation PAM Cloud(iDoperation RAGを含む)およびiDoperation SC Cloudを利用できますが、インターネット通信を利用するPAM AgentおよびiDoperation EPM Cloudは利用できません。
詳細は、『AWS PrivateLinkによるiDoperation Cloud利用』を確認してください。